
데이터 수집과 보안 경계
읽기 전용 조회와 명시적 변경을 분리하고 최소 권한·네트워크 경계를 적용합니다.
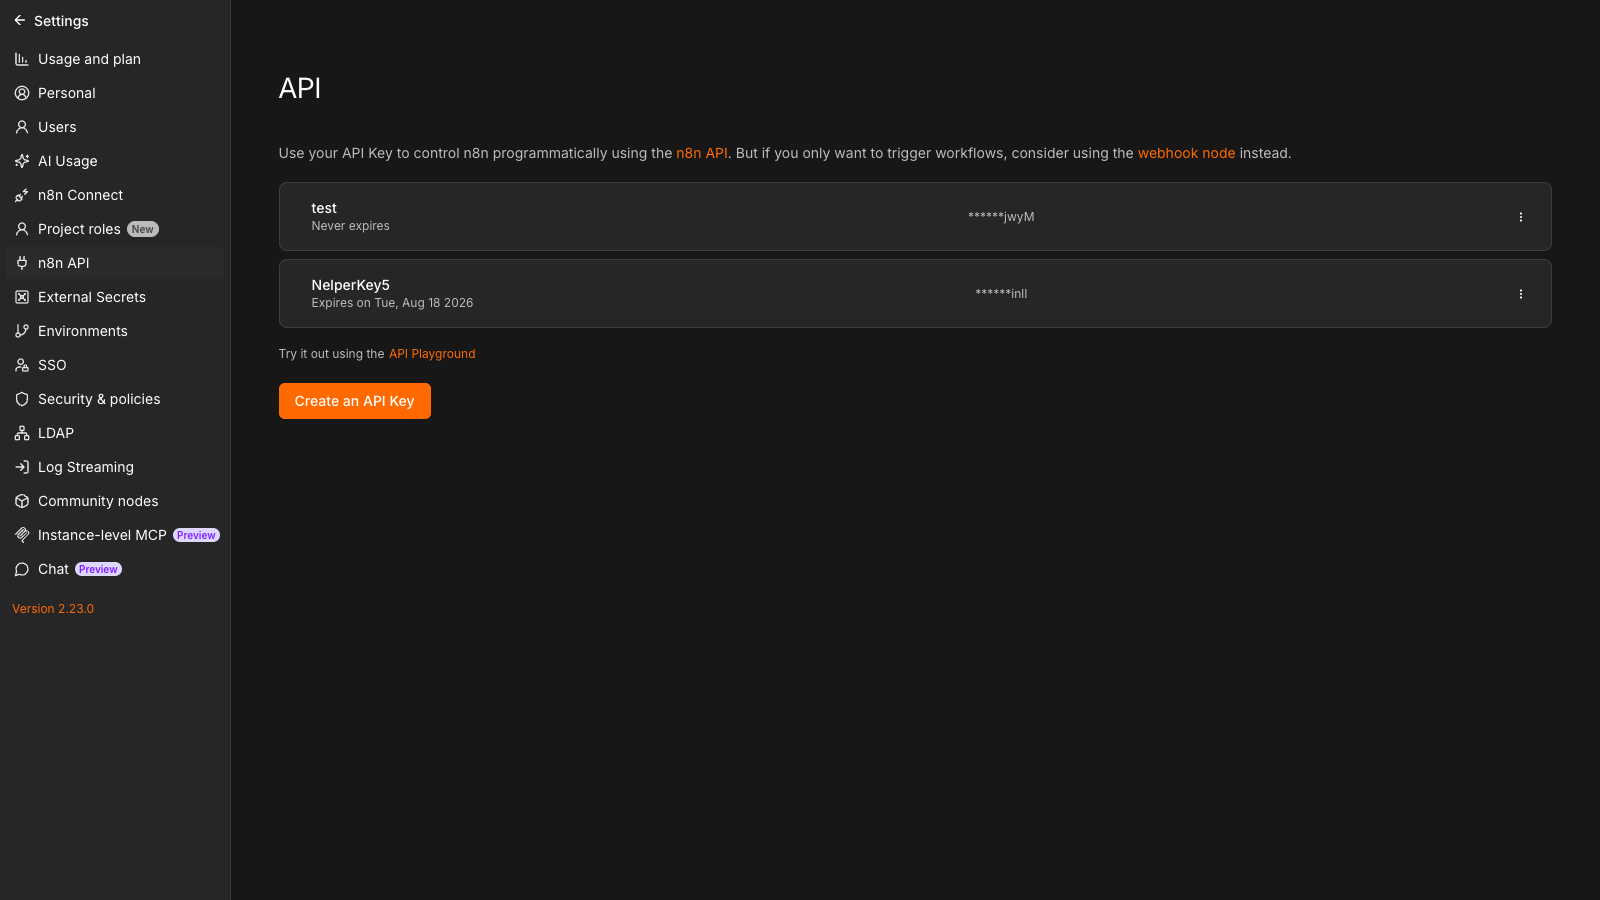
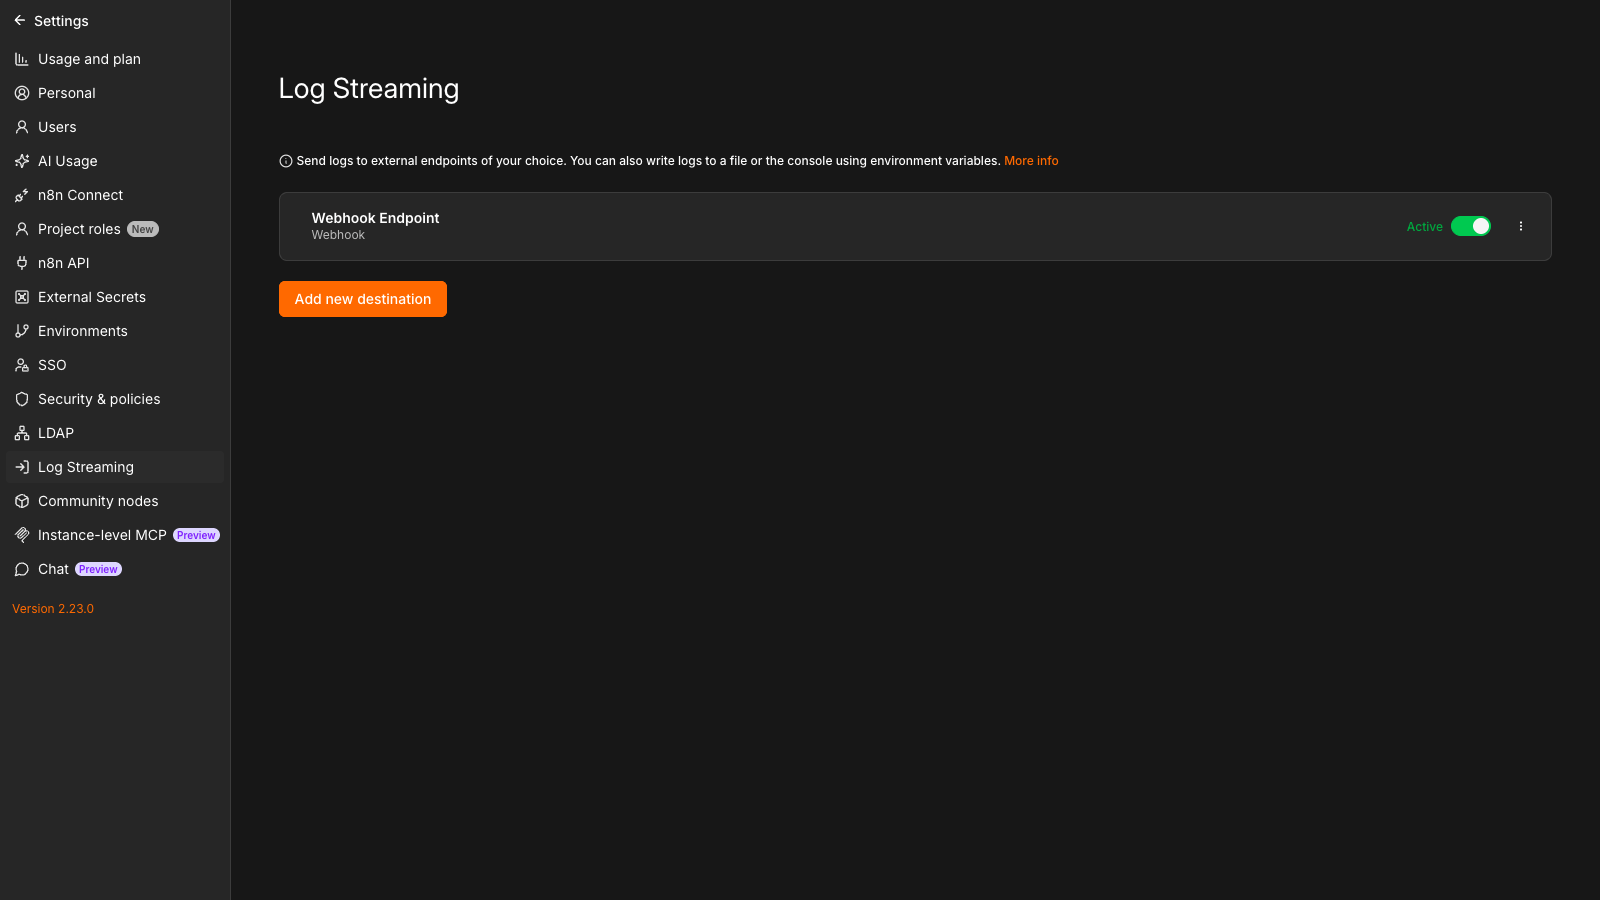
Nelper는 목적에 따라 읽기 전용 조회와 명시적 변경 기능을 분리합니다. 고객 환경에서는 최소 권한의 DB 계정과 API Key scope를 사용하고, Log Streaming·Metrics·AI Addon의 네트워크 경계를 별도로 관리할 수 있습니다.
| 데이터 경로 | 방향 | 보안 원칙 |
|---|---|---|
| n8n PostgreSQL | n8n → Nelper 조회 | 읽기 전용 계정 권장, 연결 정보 암호화 저장 |
| Log Streaming Webhook | n8n → Nelper | 인스턴스별 URL, 감사 구독과 이벤트 보존 정책 |
| Metrics | n8n → Nelper 조회 | 내부 네트워크 노출, 기본 메트릭 설정 |
| n8n REST API | Nelper ↔ n8n | 기능별 최소 scope, 등록 후 권한 검증 |
| Member/Explorer API Key | 계정 확인 | workflow:list만 사용, 키 원문은 저장하지 않음 |
| AI Workflow Addon | Nelper ↔ Addon | API Secret과 Health Check, 명시적 활성화 |
Token Usage는 토큰 수, 모델, 워크플로, 노드와 비용 추정에 필요한 메타데이터를 보여주며 원문
프롬프트와 응답을 표시하지 않습니다. 차트·AI 결과의 원시 데이터 노출 범위는 사용자 등급과 n8n
권한에 따라 제한됩니다.
운영 로그와 추적 데이터의 경계
Nelper 서버가 남기는 운영 로그와 성능 추적 기록은 장애를 조사하는 데 필요한 최소한의 정보로 한정합니다. 오류의 종류와 코드, 실행 시간, 건수처럼 원문이 아닌 정보만 남기며, 고객 데이터의 원문은 기록 대상이 아닙니다.
| 구분 | 처리 |
|---|---|
| 기록 대상 | 오류 종류와 코드, 처리 시간, 건수와 같은 요약 정보만 남깁니다. 요청마다 붙는 식별자로 한 요청의 기록을 묶어 조회할 수 있습니다. |
| 계정 정보 | 이메일 주소는 가려서 기록하며, 로그인 시도와 2단계 인증 같은 인증 이벤트에 한해 사고 조사를 위해 원문을 남깁니다. 비밀번호와 API Key는 어떤 기록에도 남기지 않습니다. |
| 추적 데이터 전송 | 외부로 보내는 기능은 기본적으로 꺼져 있습니다. 수집 서버 주소를 설정하지 않으면 아무것도 전송되지 않으므로 폐쇄망 환경에서는 그대로 두면 됩니다. |
| 전송 시 범위 | 주소를 설정한 경우에도 기본 모드에서는 오류의 종류와 상태, 수치 정보만 전송합니다. 주소는 도메인과 경로까지만 남기고 물음표 뒤 질의 문자열은 제외합니다. |
화면에 표시되는 오류 메시지에도 내부 처리 상세를 그대로 싣지 않습니다. n8n 연결 테스트처럼
관리자가 원인을 직접 확인해야 하는 자리는 접속 정보의 비밀값을 제외한 사유만 전달합니다.
AI 분석의 데이터 접근
AI 대시보드는 질문에 맞춰 데이터를 직접 조회합니다. AI 대시보드와 보고서 메뉴는 Owner와 Admin만 사용하며, 조회 범위는 아래 경계 안으로 제한됩니다.
| 구분 | 처리 |
|---|---|
| 제외 대상 | 워크플로 실행 내용(payload)과 크레덴셜 값, 워크플로에 저장된 고정·정적 데이터, 계정 비밀번호·2단계 인증 시크릿·복구 코드는 조회 대상에서 제외합니다. 해당 항목을 참조하는 조회는 실행 전에 차단됩니다. |
| 조회 방식 | 읽기 전용 조회만 허용하며, 데이터를 바꾸거나 지우는 요청은 실행되지 않습니다. |
| 사용자 범위 | Owner를 제외한 사용자의 요청은 n8n 계정 링크로 확인된 프로젝트와 워크플로 범위 안에서만 집계합니다. |
이 문서가 도움이 되었나요?