
리소스 거버넌스
프로젝트 조직 분류, 워크플로·크리덴셜 네이밍 정책과 범위가 제한된 외부 API를 제공합니다.
리소스 거버넌스는 n8n 프로젝트를 조직 구조로 분류하고 워크플로·크리덴셜 이름을 일관된 기준으로 점검합니다. Owner/Admin은 UI 또는 범위가 제한된 외부 API로 분류를 관리하고, 모든 변경을 감사할 수 있습니다.
조직 공통 프로젝트 그룹
개인·팀 n8n 프로젝트를 인스턴스별 최대 4단 계층으로 묶습니다. 프로젝트는 한 그룹에만 속하고, 상위 그룹에는 하위 그룹의 실행 횟수·토큰 사용량·추정 비용이 합산됩니다. 그룹 미지정과 원본 프로젝트 미확인 데이터를 분리해 집계 누락 원인을 바로 찾을 수 있습니다.
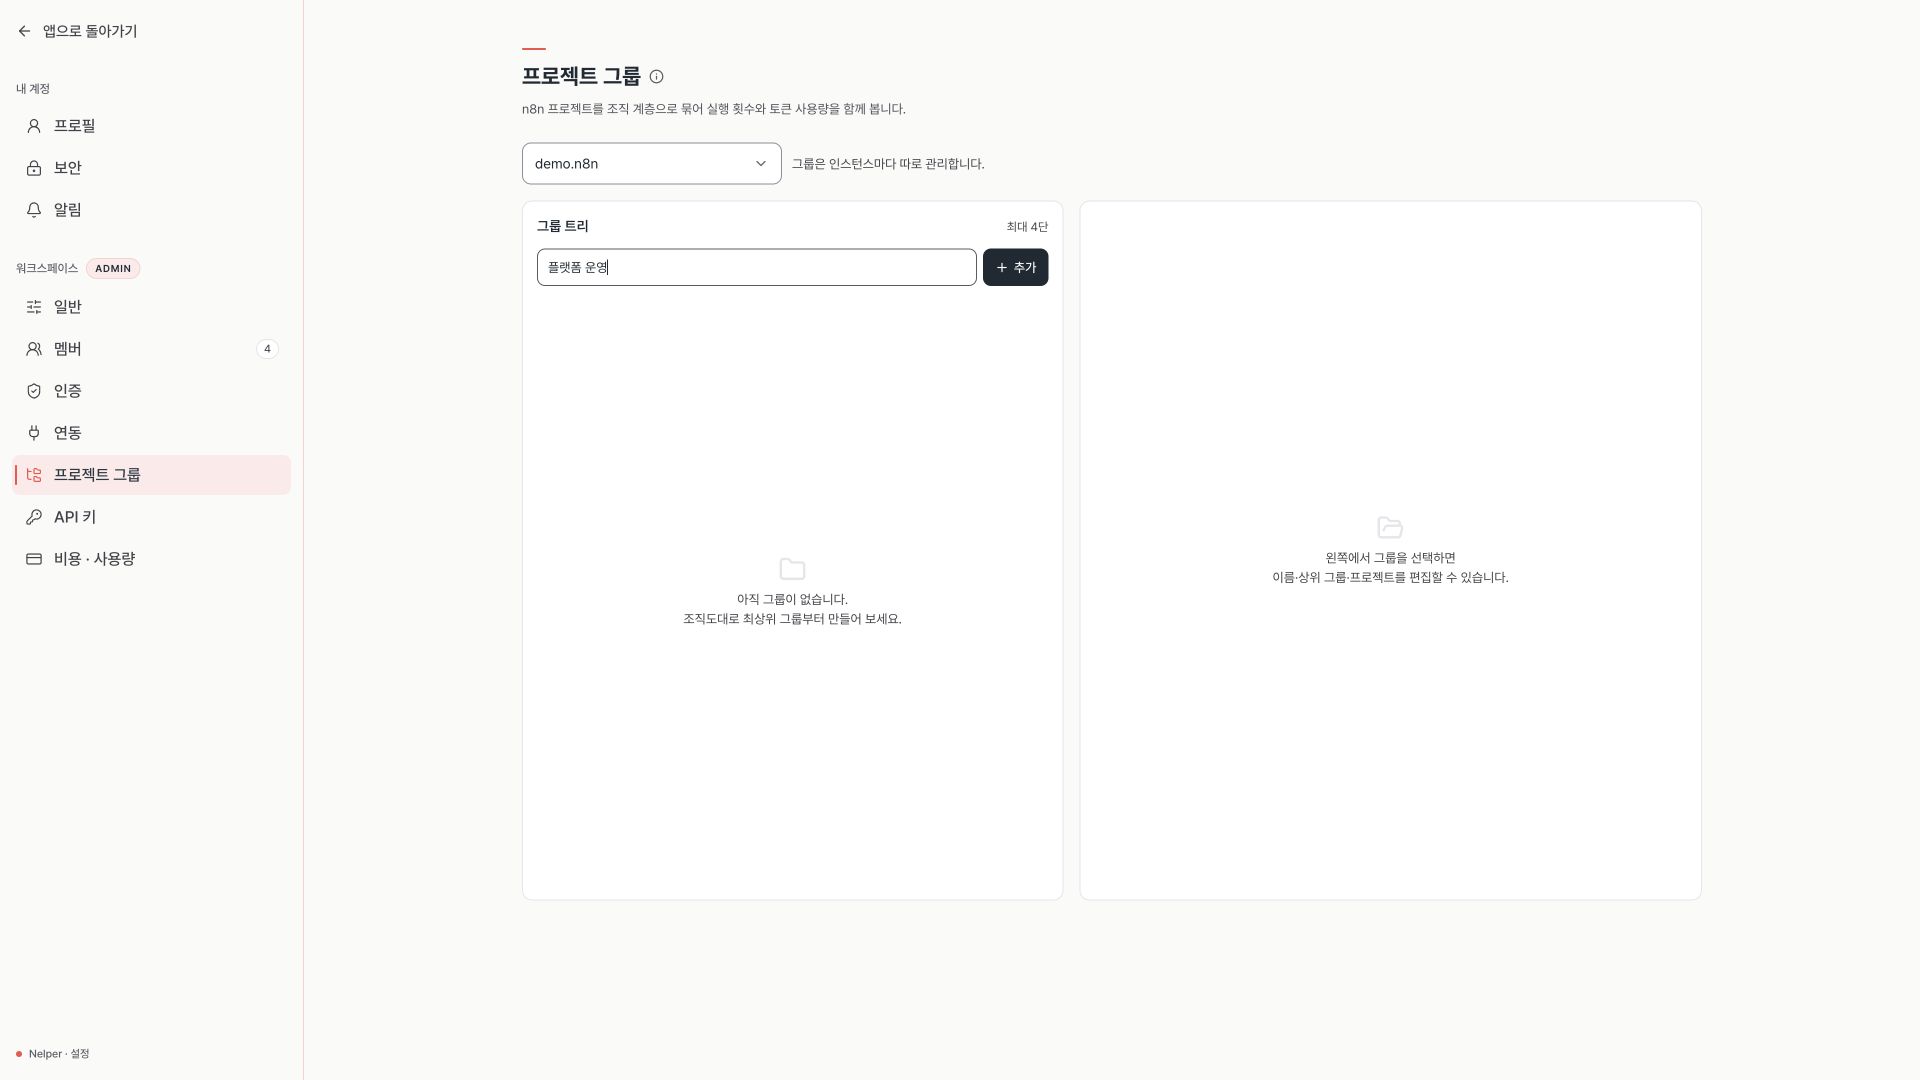
프로젝트 그룹은 Nelper의 분석 차원입니다. 그룹 생성·이동·삭제는 n8n 프로젝트와 워크플로 원본을
바꾸지 않습니다. 인스턴스나 트리를 불러오는 동안에는 생성 입력을 잠가 이전 인스턴스 상태로
그룹이 만들어지지 않게 합니다.
워크플로·크리덴셜 네이밍 정책
- 프로젝트 그룹 단계, 기존 이름, 지정값, 허용값, 임의 문자열과 정규식 구성요소
- 인스턴스·개인 프로젝트·복수 프로젝트·워크플로 폴더 범위
- 폴더 → 프로젝트 → 인스턴스 순서의 구체적인 규칙 우선 적용
- 같은 이름 중복 검사와 정상·위반·설정 필요 판정
- 수동 및 일/주/월 예약 점검, 자산별 판정·조치 이력
- 담당자 확인 요청 이메일과 결정 가능한 이름의 검증된 n8n 변경
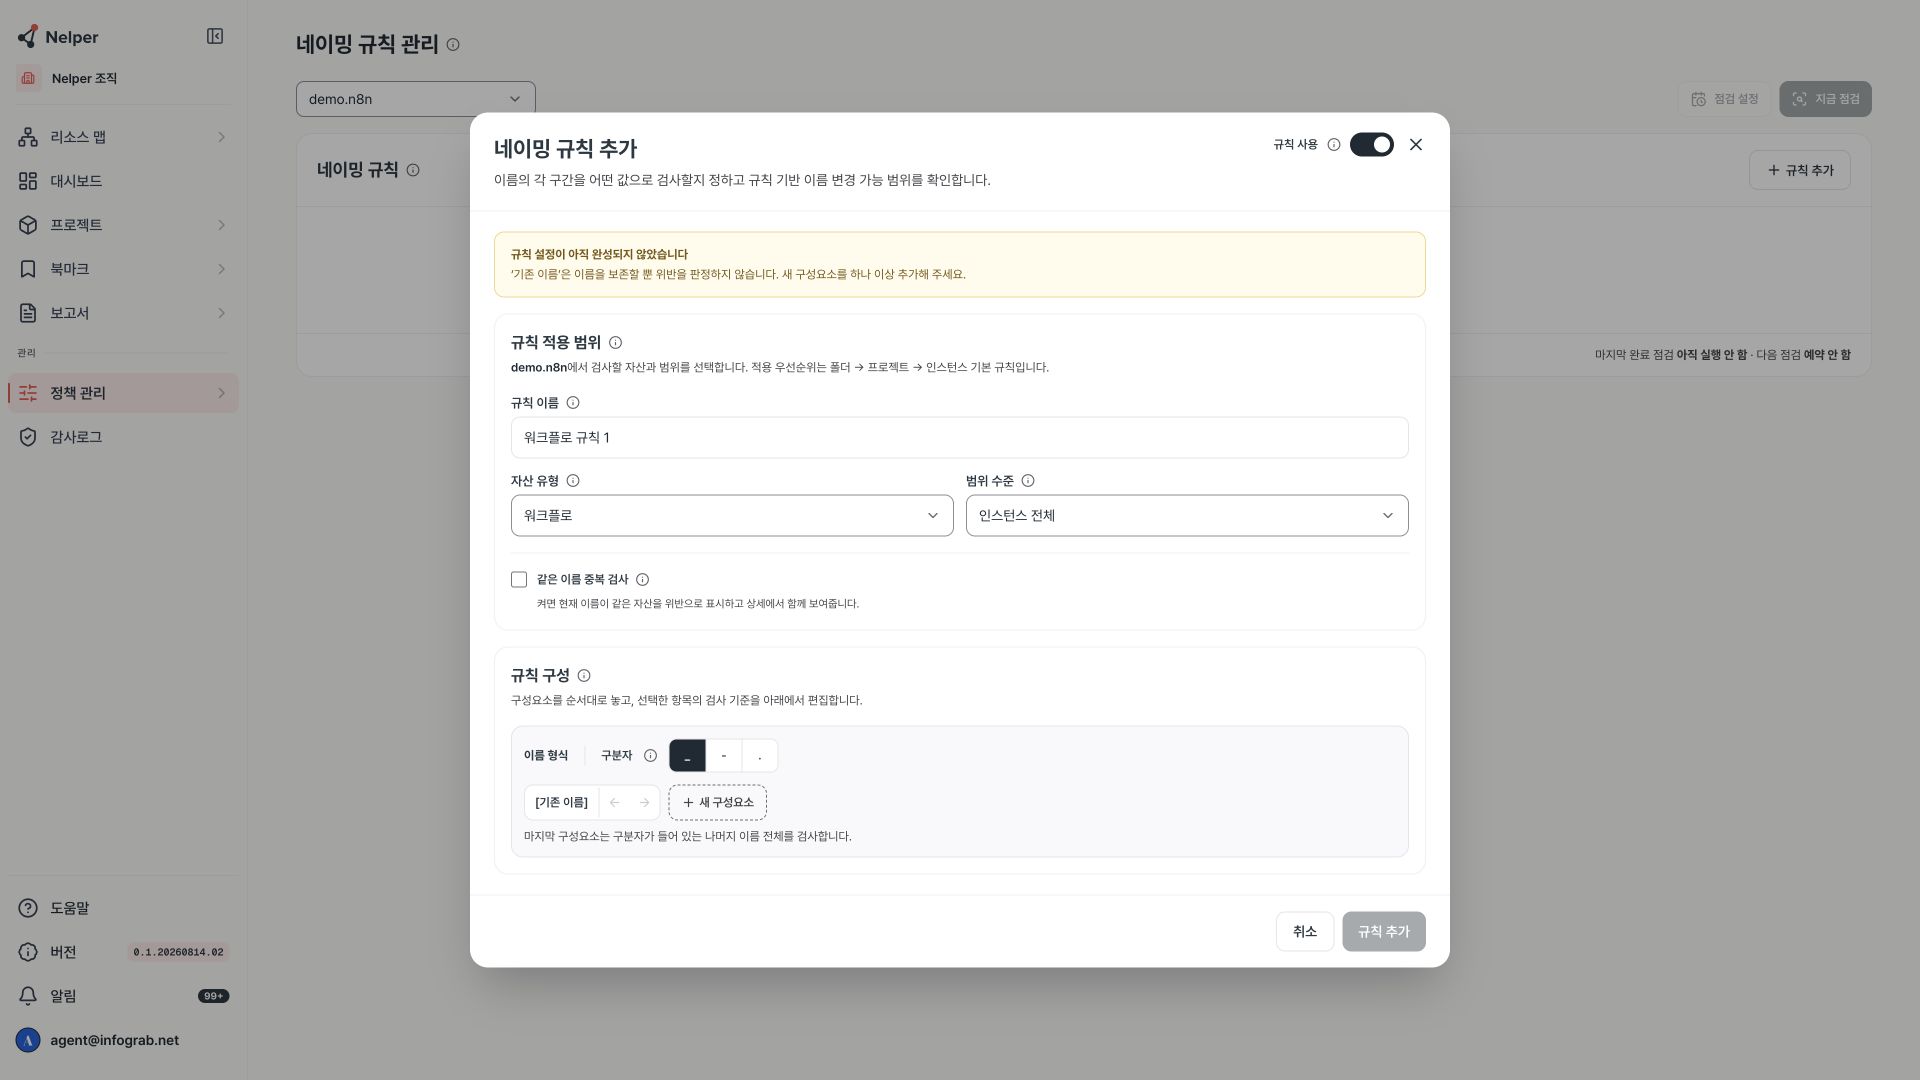
복수 허용값, 임의 문자열이나 정규식처럼 목표값이 하나가 아닌 규칙은 점검·확인 요청 전용입니다. 시스템은 임의의 이름을 만들지 않으며, 이름 변경은 AI 없이 결정 가능한 규칙만 사용합니다.
외부 연동 API
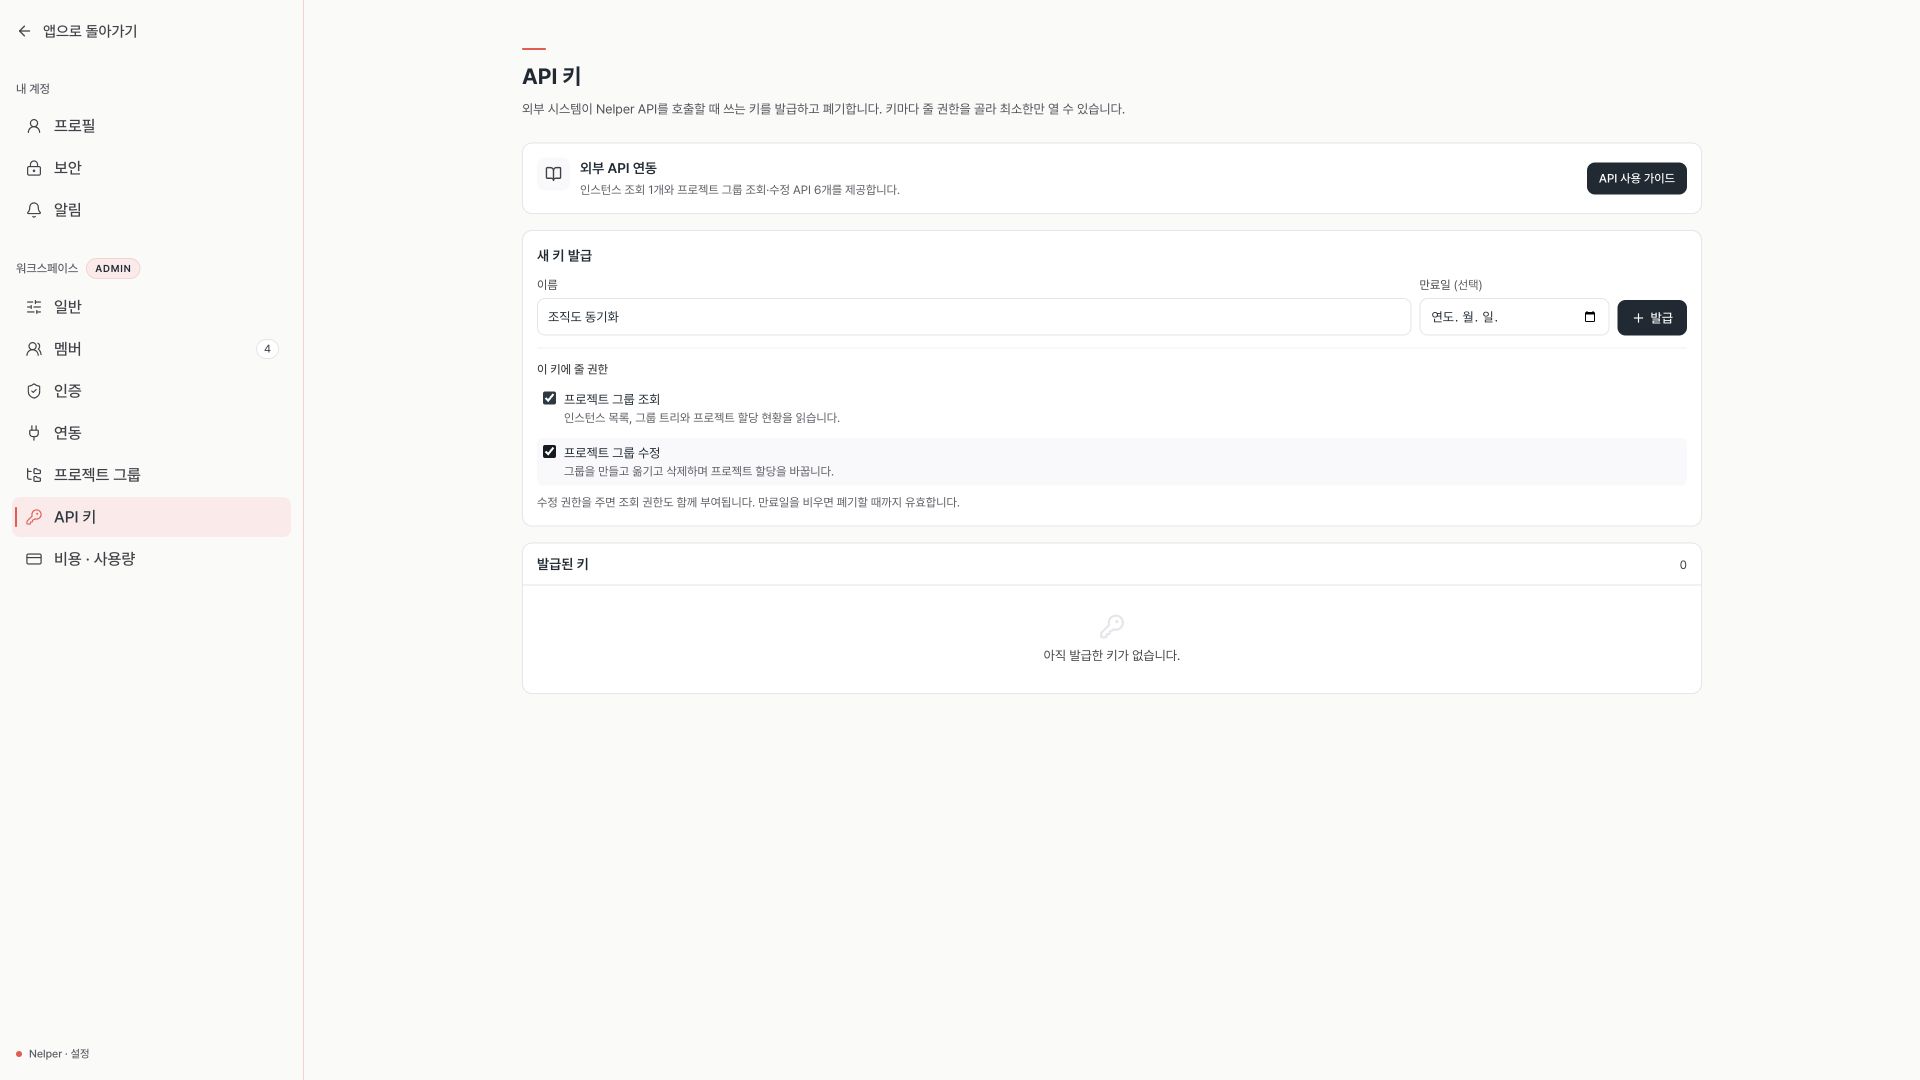
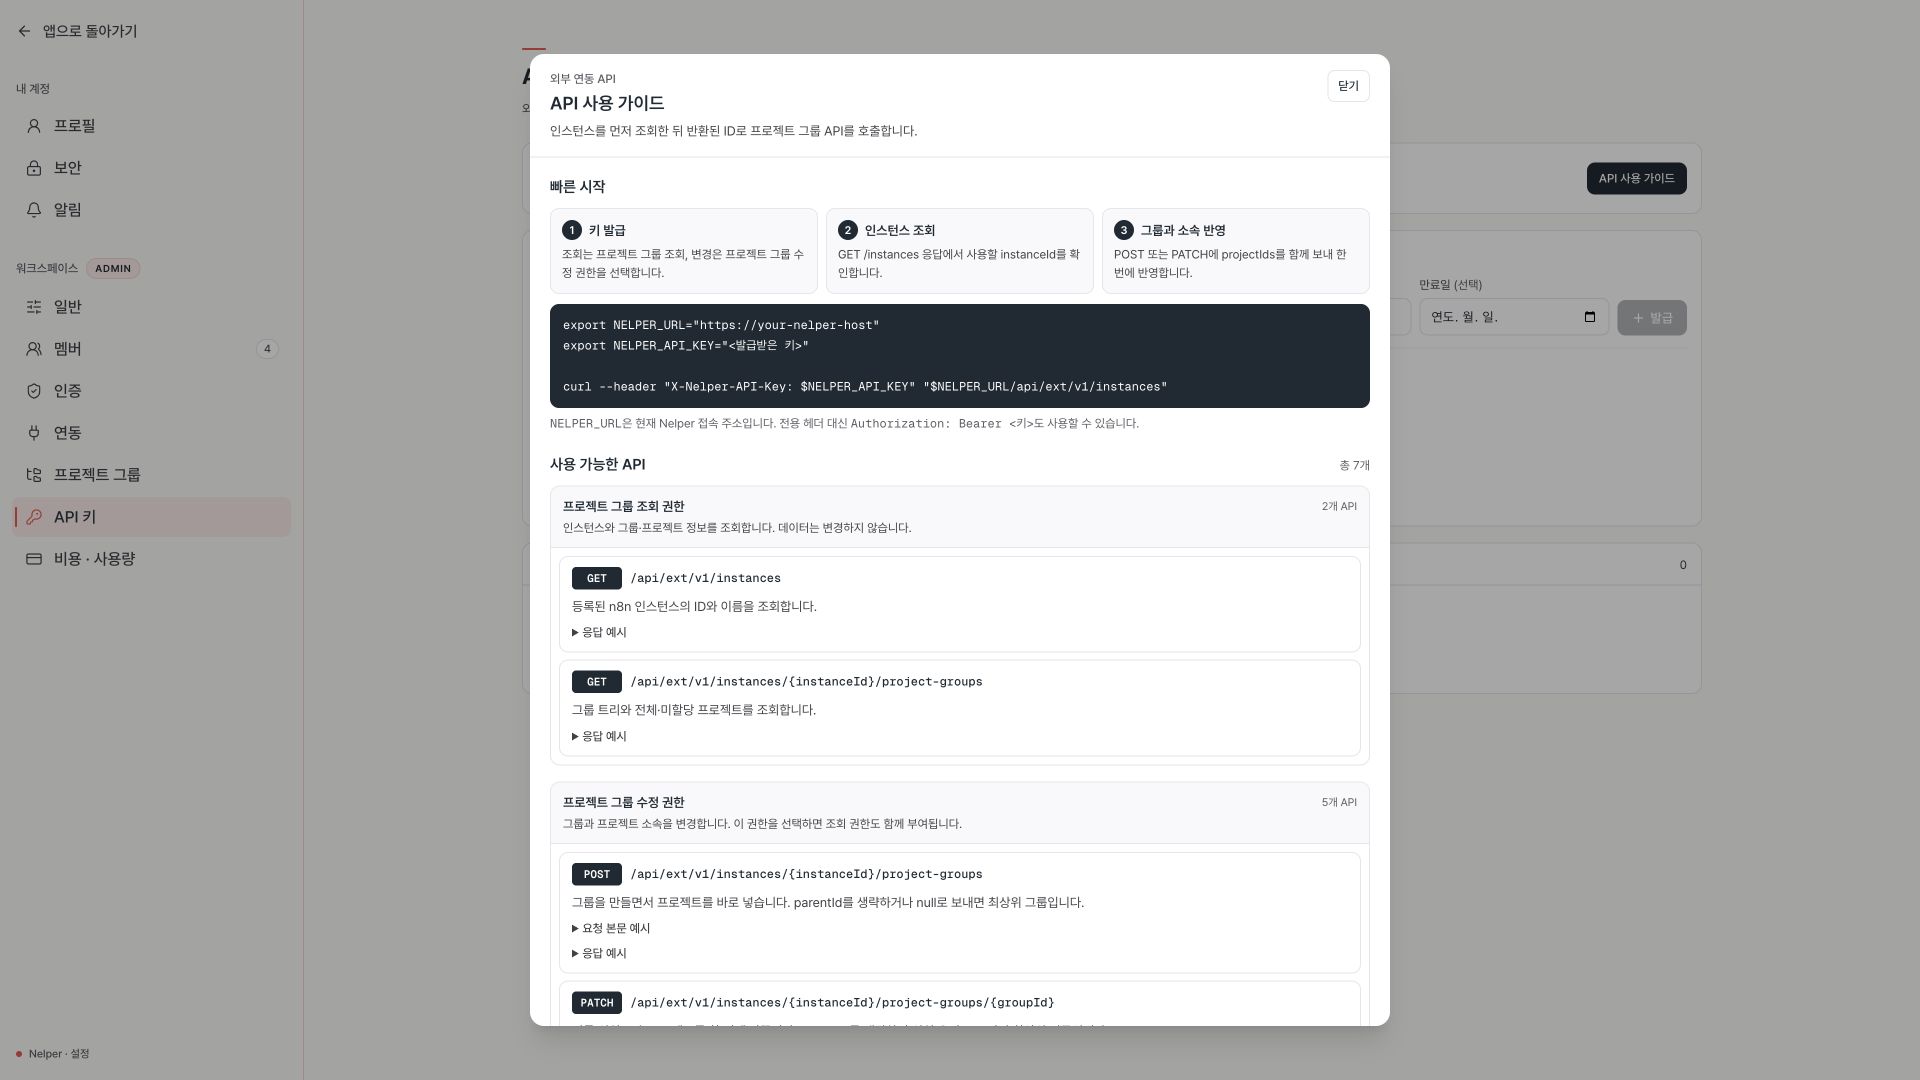
조직도·HR 또는 운영 자동화가 프로젝트 그룹을 동기화할 수 있도록 전용 API 키와 7개 엔드포인트를 제공합니다. 조회와 수정 권한을 분리하고 만료일·폐기 상태·마지막 사용을 관리합니다. 키 원문은 발급 직후 한 번만 표시되며 저장소에는 식별용 prefix와 해시만 남습니다.
조회
인스턴스, 그룹 트리, 전체·미할당 프로젝트를 읽습니다.
수정
조회 권한을 포함하며 그룹 생성·수정·삭제, 프로젝트 전체 배정과 해제를 수행합니다.
안전한 조치와 감사
- 그룹 변경은 UI와 외부 API 모두 동일한 순환·4단·중복 이름 검증을 적용합니다.
- 네이밍 조치 직전에 최신 자산·규칙·소속·그룹·중복 상태를 다시 확인합니다.
- 워크플로 이름 변경은 노드·연결·설정을 보존하고, 크리덴셜은 비밀값 없는 이름 전용 요청을 사용합니다.
- 그룹 변경, API 키 수명주기, 규칙 저장, 수동 점검, 확인 요청과 이름 변경을 Nelper 감사로그에 기록합니다.
이 문서가 도움이 되었나요?